
Die HDS-Zertifizierung soll den Schutz der Gesundheitsdaten der Franzosen stärken und ein vertrauenswürdiges Umfeld für eHealth und Patientenüberwachung schaffen. Die Zertifizierung richtet sich an alle öffentlichen oder privaten Einrichtungen, die Gesundheitsdaten beherbergen, betreiben oder sichern. Angesichts der zunehmenden Bedrohung durch Cyberangriffe hat die Agence du Numérique en Santé im Jahr 2023 eine Neufassung des HDS-Referenzrahmens in Auftrag gegeben, indem sie Nutzer und Anbieter von Diensten um Unterstützung gebeten hat. Der neue Text führt somit anspruchsvollere Kriterien für Souveränität und Transparenz ein.
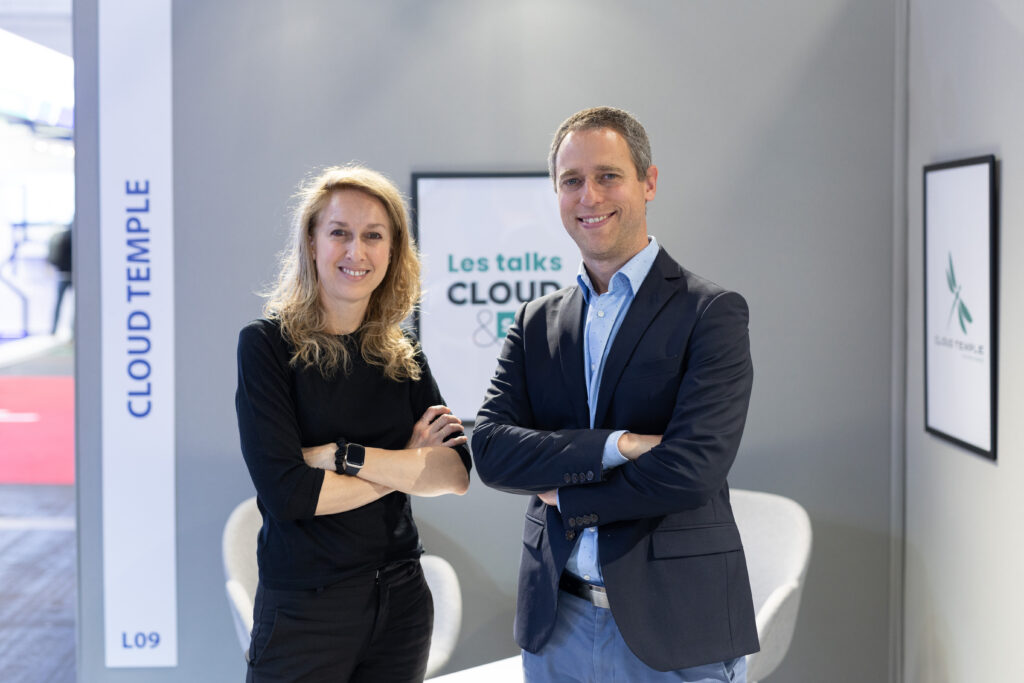
Marguerite Brac de la Perrière, Fachanwältin für Digitales und Gesundheit und Partnerin von Numeum, und Giuliano Ippoliti, Direktor für Cybersicherheit bei Cloud Temple, beleuchten in diesem Kreuzverhör die Veränderungen, die der neue Standard mit sich bringt.
Warum war es an der Zeit, eine neue Version des HDS-Referenzsystems zu implementieren?
Marguerite : Der vorherige HDS-Standard stammte aus dem Jahr 2018. Es war ein wenig in die Jahre gekommen, insbesondere weil die ISO-Norm 27 001 in der Zwischenzeit aktualisiert worden war.
Es gab zudem eine Reihe von Themen, die den Akteuren Schwierigkeiten bereiteten, insbesondere im Zusammenhang mit der Anwendung extraterritorialer Gesetze und mit der Definition von Aktivität 5 des Referenzrahmens, die im Erlass von 2018 über die Verwaltung und den Betrieb von Informationssystemen für die Gesundheit festgelegt wurde.
Diese Tätigkeit bewegte sich somit gewissermaßen an der Schnittstelle zwischen den Tätigkeiten eines Hosting-Anbieters und eines Herausgebers. Dies kann daher zu Auslegungsschwierigkeiten führen, beispielsweise hinsichtlich der Frage, wer zertifiziert werden muss, je nachdem, welche Tätigkeiten konkret ausgeübt werden. Das Ziel dieses neuen Referenzrahmens bestand insbesondere darin, diese verschiedenen Aspekte zu klären.
Was sind die wesentlichen Unterschiede zwischen dem bisherigen Referenzrahmen und dieser neuen Fassung?
Marguerite Die neue Norm ist interessant, auch wenn sie in Bezug auf die berühmte Aktivität 5 unvollständig ist.
Zudem gibt es neue Gewährleistungen und Transparenzpflichten im Zusammenhang mit den Anwendungsbereichen extraterritorialer Gesetze. Dadurch wird klargestellt, welche Verpflichtungen Hosting-Anbieter haben, um ihre Kunden ordnungsgemäß über mögliche Risiken der Anwendung extraterritorialer Gesetze zu informieren, insbesondere über die Verpflichtung, Daten im Gebiet des Europäischen Wirtschaftsraums zu hosten (EWR), der etwas größer ist als die EU.
Giuliano : Dies ist in der Tat die bedeutendste Entwicklung im Referenzrahmen: die Transparenz. Die Einführung des neuen Referenzrahmens stellt keine Revolution dar. Manche Dinge bleiben unverändert. So bildet beispielsweise die ISO 27 001 weiterhin die Grundlage des Regelwerks, auch wenn nun die neue Version 2022 als Referenzversion gilt. Die sechs Bereiche des Regelwerks wurden beibehalten, ihre Formulierung jedoch verbessert. Insbesondere gab es eine Inversion zwischen den Aktivitäten 3 und 4. Es gibt neue Anforderungen, die sich um drei Achsen drehen: Souveränität, Transparenz und Einhaltung der DSGVO.
Was die Aspekte der Souveränität betrifft, besteht die Verpflichtung, die Risiken zu berücksichtigen, die mit der Unterwerfung unter extraterritoriale Gesetze verbunden sind. Tatsächlich besteht die Anforderung, die Daten im Europäischen Wirtschaftsraum zu hosten.
Interessant ist zudem, dass dieser neue Standard die Transparenz wirklich sehr weit vorantreibt und die HDS-zertifizierten Dienstleister dazu verpflichtet, eine Liste ihrer Subunternehmer zu veröffentlichen, was insbesondere für diejenigen von großer Bedeutung ist, die möglicherweise bestimmten Gesetzen unterliegen mit Gebietsschutz die ihren Sitz außerhalb des Europäischen Wirtschaftsraums haben.
Was spricht Sie an der durch den HDS-Standard festgelegten Aktivität 5 an?
Zur Erinnerung: Es gibt sechs davon. Die erste bezieht sich auf das physische Hosting. Die zweite betrifft die Verwaltung der Infrastruktur, die dritte die Verwaltung der Virtualisierungsinfrastruktur. Die vierte konzentriert sich auf die Verwaltung des Betriebssystems und der Middleware und die fünfte auf das Managed Hosting, die Maßnahmen der Verwaltung. Die sechste schließlich klärt, was es mit ausgelagerter Datensicherung auf sich hat.
Marguerite : Wir befassen uns hier mit einem Thema, das seit 2017 immer wieder für Diskussionen sorgt. Seitdem wir 2018 von einem Verordnungsentwurf zum Hosting von Gesundheitsdaten erfahren haben, hat dies zahlreiche Reaktionen hervorgerufen.
Tätigkeitsbereich 5, d. h. die Verwaltung und der Betrieb eines Informationssystems für die Gesundheitspflege, bewegt sich gewissermaßen an der Schnittstelle zwischen den Tätigkeiten eines Hosting-Anbieters und eines Softwareherstellers. Daher stellte sich die Frage, ob auch Softwarehersteller für diesen Tätigkeitsbereich zertifiziert werden müssten.
Seitdem stellt man fest, dass sich zahlreiche Verlage dazu entschlossen haben, diese Zertifizierung anzustreben.
Umgekehrt haben sich einige Softwarehersteller und Hosting-Anbieter zertifizieren lassen, obwohl sie eigentlich nicht auf der anwendungsseitigen Ebene der Informationssysteme tätig sein sollten, sondern ausschließlich auf der Ebene der Hosting-Infrastruktur.
Aufgrund der Abgrenzung der jeweiligen Zuständigkeitsbereiche von Anbietern und Hosting-Anbietern war es schwierig, den Umfang dieser Tätigkeit 5 einzugrenzen.
Eine Zeit lang wurde darüber diskutiert, sie durch ein Dekret abzuschaffen. Letztendlich wurde dies jedoch nicht als Lösung gewählt. Der neue Standard bietet Klarheit und ermöglicht es den Akteuren, zu bestimmen, wer für welche Aktivitäten zertifiziert werden muss.
Es zeigt sich, dass die Vertragsketten mitunter so komplex sind, dass es schwierig ist zu bestimmen, ob ausschließlich die vom Hosting-Anbieter bereitgestellten Ressourcen oder auch die Eingriffe in diese Ressourcen eine Zertifizierung der Stufe 5 erfordern. Tatsächlich kann es sich dabei auch um Ressourcen handeln, die von anderen Hosting-Anbietern bereitgestellt werden, oder sogar um bestimmte Aktivitäten der Softwarehersteller. Diese Elemente können Sicherheitslücken in den gehosteten Umgebungen darstellen, was bedeutet, dass auch sie zertifiziert werden sollten.
Häufig wird berichtet, dass eine Reihe von Akteuren im Gesundheitswesen von den Hosting-Anbietern dazu verpflichtet werden, sich selbst für den Tätigkeitsbereich 5 zertifizieren zu lassen; andernfalls weigert sich der Hosting-Anbieter, seine Dienste bereitzustellen. Dies führt letztendlich zu Übertreibungen, die nicht im Einklang mit dem Geist des Textes stehen. Daher gingen bei der ANS (Agence du Numérique en Santé) Rückmeldungen aus der Praxis ein, die die Erstellung einer FAQ ermöglichten. Dadurch lassen sich diskriminierende Maßnahmen besser identifizieren, insbesondere im Zusammenhang mit der Verwaltung des Zugriffs auf Umgebungen und Gesundheitsdaten, sei es seitens des Softwareherstellers oder des Hosting-Anbieters.
Giuliano : Vielleicht ist dies eine gute Gelegenheit, daran zu erinnern, wie "Cloud Temple" diese Komplexität angegangen ist. "Cloud Temple" wurde zunächst für die Bereiche Hosting und Datensicherung zertifiziert, also für die Aktivitäten 1, 2, 3, 4 und 6. Die Aktivität 5 hatten wir zu Beginn ausgeschlossen.
Anschließend haben wir den Geltungsbereich unserer Zertifizierung nach ISO 27001 auf unsere Aktivitäten der "Managed Services" (IT-Outsourcing) ausgeweitet. Nachdem dieser Geltungsbereich im Rahmen der "ISO 27001" bestätigt worden war, haben wir den Geschäftsbereich 5 dem HDS-Zertifizierungsaudit vorgelegt.
Für Cloud Temple war es relativ einfach, zwischen Hosting- und Managed-Services-Aktivitäten zu unterscheiden. Für Softwarehersteller, die sich in einer komplexeren Lage befinden und Maßnahmen zur Zugriffskontrolle sowie zur Verschlüsselung implementieren müssen, trifft dies jedoch nicht unbedingt zu.
Aussagen, die bei den von Cloud Temple organisierten Talks Cloud & Gesundheit auf der SantExpo 2024 getroffen wurden
Lesen Sie den weiteren Teil dieses Austauschs in diesem Artikel: Wo ist der HDS-Referenzrahmen im Vergleich zu anderen Vorschriften einzuordnen?