
Ziel der HDS-Zertifizierung ist es, die Sicherheit der Gesundheitsdaten der französischen Bürger zu erhöhen und ein Klima des Vertrauens rund um eHealth und die medizinische Betreuung der Patienten zu fördern. Die Zertifizierung gilt für alle öffentlichen und privaten Organisationen, die Gesundheitsdaten beherbergen, nutzen oder speichern. Als Reaktion auf die Zunahme von Cyberbedrohungen hat die Agence du Numérique en Santé 2023 in Zusammenarbeit mit Nutzern und Dienstleistern eine Überarbeitung des HDS-Referenzrahmens in die Wege geleitet. Diese neue Version führt höhere Anforderungen an die Souveränität und Transparenz ein.
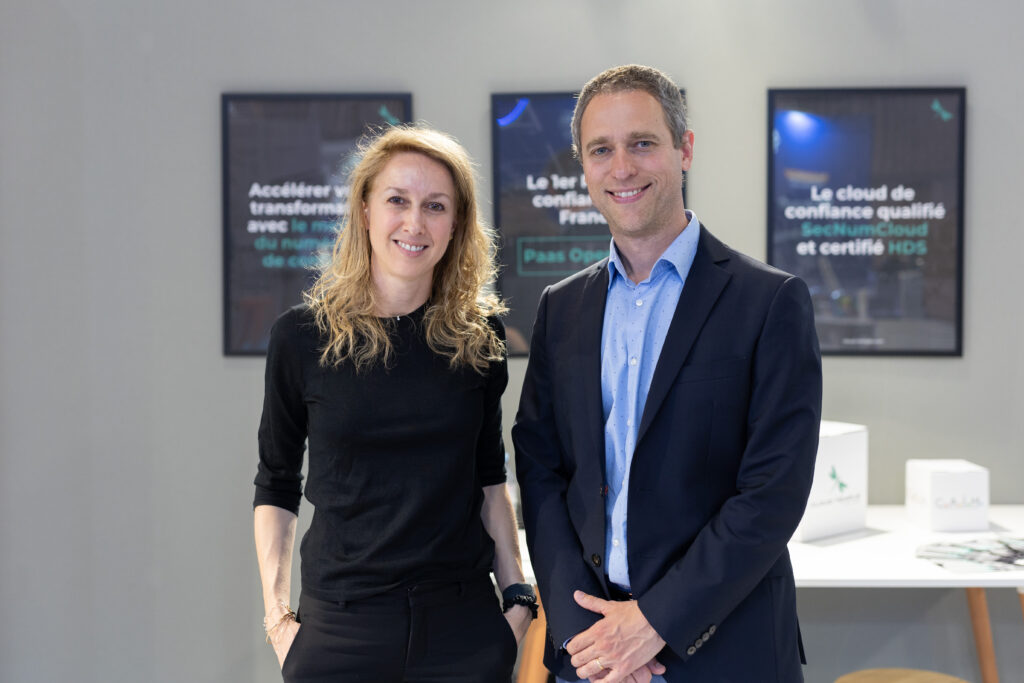
Wir haben Marguerite Brac de la Perrière, Rechtsanwältin mit den Schwerpunkten Digitalwirtschaft und Gesundheitswesen sowie Partnerin bei Numeum, und Giuliano Ippoliti, Leiter für Cybersicherheit bei Cloud Temple, gebeten, in diesem gemeinsamen Interview, das auf der SantExpo 2024 geführt wurde, Einblicke in den neuen Leitfaden zu geben.
Wo steht der HDS-Referenzrahmen im Vergleich zu SecNumCloud?
Giuliano : Die HDS-Konformität liegt zwischen der ISO 27 001-Konformität und der SecNumCloud Was die Anforderungen und die Komplexität betrifft, ist der Schritt vom ISO 27 001 zum HDS jedoch kleiner als der Schritt vom HDS zum SecNumCloud.
Der wesentliche Unterschied zwischen HDS und SecNumCloud betrifft das viel diskutierte Kapitel 19.6 von SecNumCloud, das sehr strenge Anforderungen hinsichtlich der Souveränität festlegt, insbesondere Bestimmungen bezüglich der Aktionärsstruktur der Organisationen, die sich um die Qualifizierung bewerben; diese muss mehrheitlich in Frankreich angesiedelt sein.
Andererseits basiert HDS auf denselben Konformitätsgrundlagen wie die Norm ISO 27 001. Man muss bedenken, dass ISO 27 001 eine Sicherheitsnorm ist, die sich an der Qualitätswelt orientiert, die zertifizierten Unternehmen jedoch nicht vorschreibt, zwangsläufig ein Sicherheitsniveau auf dem neuesten Stand der Technik zu gewährleisten.
In der Erklärung zur Anwendbarkeit der Norm ISO 27 001 können Maßnahmen aufgeführt werden, die sich derzeit in der Umsetzung befinden oder deren Umsetzung für die Zukunft geplant ist. SecNumCloud legt die Messlatte hingegen noch höher und verlangt die Einhaltung der technischen Normen der ANSSI.
Ich habe nicht den Eindruck, dass das HDS-Repository weit genug geht.
Marguerite : Es stimmt, dass diesem Referenzrahmen häufig vorgeworfen wird, er bereite den Zertifizierungsstellen Auslegungsschwierigkeiten, da es ihnen schwerfällt, eine untereinander einheitliche Bewertung zu erzielen. Dies führt dazu, dass Hosting-Anbieter letztendlich Reifegrade aufweisen, die nicht unbedingt identisch sind.
Giuliano : Genau das ist der springende Punkt. Die Norm ISO 27 001 bietet relativ große Handlungsspielräume. Um die Anforderungen der ISO 27 001 zu erfüllen, muss nachgewiesen werden, dass das erreichte Sicherheitsniveau mit den Sicherheitszielen des Senior Management (die Generaldirektion). Nun ist der Senior Management ist für ein Sicherheitsniveau und ein Sicherheitsziel maßgeblich, das mit seiner eigenen Tätigkeit im Einklang steht. Dieses Sicherheitsniveau ist für ein Kernkraftwerk nicht dasselbe wie für einen Softwarehersteller. Die bloße Einhaltung der Norm ISO 27 001 reicht nicht aus, um vollständig zu gewährleisten, dass ein sehr hohes Sicherheitsniveau erreicht wird. HDS ermöglicht es, noch einen Schritt weiter zu gehen, insbesondere dank der Anforderungen an Transparenz, Souveränität und den Schutz personenbezogener Daten. Allerdings bleibt es deutlich hinter den Anforderungen von SecNumCloud zurück.
Was ist von der Verbindung zwischen den französischen und den europäischen Vorschriften zu halten?
Marguerite Die europäische Komponente: In Frankreich gab es schon immer spezielle sektorale Referenzsysteme, die nur wir beherrschen und kennen, die wir aber den Akteuren, die auf unserem Territorium tätig sind, vorschreiben.
Man kann sich daher fragen, ob es zu einer Angleichung insbesondere mit der EUCS kommen wird.
Giuliano : Frankreich nimmt in Sachen Cybersicherheit eine Vorreiterrolle ein, insbesondere im Bereich der Cloud und des SecNumCloud-Referenzrahmens, der hinsichtlich der Sicherheitsanforderungen und der Souveränität sehr ehrgeizig ist.
Aus der Sicht eines Cloud-Anbieters wie Cloud Temple ist eine europaweite Harmonisierung äußerst wünschenswert. Dies würde uns die Möglichkeit bieten, uns auf dem europäischen Markt mit Sicherheitsgarantien zu präsentieren, die für alle Mitgliedstaaten überzeugend sind.
Wir verfolgen sehr aufmerksam die Arbeiten zur Validierung des EUCS-Referenzrahmens, dessen Ziel es ist, diese Harmonisierung in Europa zu erreichen. Wir hoffen, dass der von Frankreich vertretene Standpunkt hinsichtlich einer starken Souveränitätsforderung berücksichtigt wird.
Es scheint, dass Frankreich bei der Unterstützung dieser sehr entschiedenen Haltung in Bezug auf die Souveränität in der Minderheit ist. Daher ist es möglich, dass der EUCS-Referenzrahmen vorsieht, dass das höchste Sicherheitsniveau mit Angeboten von Akteuren vereinbar ist, die außereuropäischem Recht unterliegen, aber in Europa ansässig sind.
Marguerite : Es stimmt, dass das Thema komplex ist. Dennoch hat die Europäische Kommission am 10. Juli 2023 eine Angemessenheitsentscheidung bezüglich der Garantien getroffen, die ihr von den Vereinigten Staaten im Bereich der Datenverarbeitung vorgelegt wurden, auch wenn die Vergangenheit bereits mehrfach gezeigt hat, dass zuvor getroffene Vereinbarungen für ungültig erklärt wurden.
Das Thema ist nach wie vor heikel, und es sollten Maßnahmen ergriffen werden, um der Anwendung extraterritorialer Gesetze in Europa entgegenzuwirken. Was den Begriff der Souveränität betrifft, so stammt dieser in erster Linie aus Frankreich und erst in zweiter Linie aus Europa. Wenn jedoch beispielsweise in den Vereinigten Staaten von Souveränität die Rede ist, denkt man nicht an den Schutz europäischer Daten und Akteure, sondern vielmehr an Konzepte der militärischen Verteidigung.
Man hat sich auf Konzepte gestützt, die – mangels eines besseren Begriffs – als etwas «nationalistisch» oder «europäistisch» bezeichnet werden könnten. Es ist interessant festzustellen, dass es in Europa eine Form des Protektionismus gibt, dieser Protektionismus jedoch durch seine weitreichenden Auswirkungen alle Akteure betrifft.
Es ist deutlich zu erkennen, dass wir beispielsweise mit unserem französischen Datenschutzgesetz die DSGVO inspiriert hatten, die nach 40 Jahren des Nachdenkens (1978 bis 2018) zustande kam.
Es zeigt sich also, dass sich die europäischen Akteure durch einen Sogeffekt an unsere Standards anpassen. Vielleicht wird SecNumCloud auch in irgendeiner Weise die Debatten über die Einführung der EUCS beeinflussen. Das hoffen wir jedenfalls.
Zum Thema DSGVO gab es eine Harmonisierung der Pflichtangaben und -klauseln, die in den Vertrag aufgenommen werden müssen. Können Sie dies näher erläutern?
Giuliano : Es besteht in der Tat die Verpflichtung, im Vertrag die Rechtsgrundlage für Datenübermittlungen außerhalb der Europäischen Union anzugeben. Dies bedeutet, dass sichergestellt werden muss, dass mit den außerhalb der Europäischen Union ansässigen Auftragsverarbeitern formelle Vertragsklauseln vereinbart wurden. Darüber hinaus besteht die Verpflichtung, die durch die DSGVO festgelegten Rechte zu berücksichtigen: das Recht auf Auskunft, das Recht auf Berichtigung, das Recht auf Löschung usw. Dies hängt sicherlich damit zusammen, dass die alte Fassung des Leitfadens noch aus der Zeit vor Inkrafttreten der DSGVO stammte. Diese Ergänzung verdeutlicht die Konformität mit der DSGVO und schließt tatsächlich eine Lücke, die im alten Leitfaden bestand.
Marguerite : Der Leitfaden hat versucht, alle Themen und Angaben zu berücksichtigen, die in Verträgen zwingend enthalten sein müssen. Die Zertifizierungsstellen sahen sich möglicherweise mit Schwierigkeiten konfrontiert, in den ihnen vorgelegten Unterlagen das Fehlen von Klauseln gemäß der DSGVO zu ahnden, obwohl es weder ihrer noch der des Leitfadens Aufgabe ist, dies festzustellen, da es sich um eine europaweit geltende Verordnung handelt. Daher ist der Leitfaden eine wertvolle Orientierungshilfe für die Akteure bei der Gestaltung ihrer Verträge mit ihren Kunden.
Könnten Sie uns bitte näher auf PAMS (Anbieter für sichere Verwaltungs- und Wartungsdienstleistungen) eingehen?
Giuliano : Das SecNumCloud-Referenzsystem deckt Hosting-Aktivitäten ab, d. h. die Bereitstellung von Diensten vom Typ IaaS, Paas oder SaaS. Es deckt in keiner Weise Outsourcing-Aktivitäten ab. Technisch gesehen ist es nicht verboten, Infrastrukturen in einer SecNumCloud-zertifizierten Cloud bereitzustellen und diese von einem Offshore-Rechenzentrum außerhalb Europas verwalten zu lassen oder mit Verwaltungspraktiken, die unter den allgemeinen Sicherheitsstandards liegen.
Das PAMS-Referenzsystem schließt diese Lücke. Es wird das Pendant zu SecNumCloud für den Bereich des IT-Outsourcings darstellen. Die von Cloud Temple angestrebte Kombination aus SecNumCloud und PAMS wird es ermöglichen, ein höheres Maß an Vertrauen in die Konformität mit dem gesamten HDS-Referenzsystem zu schaffen. Angesichts der Einführung von PAMS stellt sich die Frage, ob die Beibehaltung des HDS-Referenzrahmens, der nach wie vor eine Art Mittelweg zwischen ISO 27001 und SecNumCloud darstellt, noch notwendig sein wird.
Aussagen, die bei den von Cloud Temple organisierten Cloud & Health Talks auf der SantExpo 2024 gemacht wurden.
Lesen Sie den weiteren Teil dieses Austauschs in diesem Artikel: was sich in den neuen HDS-Richtlinien ändert